Serangan Siber AI Mengubah Risiko terhadap Perusahaan
Serangan siber AI menjadi perhatian perusahaan karena teknologi ini dapat membantu pelaku menyusun pesan penipuan dengan lebih cepat, meyakinkan, dan dalam skala lebih besar. AI juga dapat membantu merangkum informasi terbuka tentang organisasi dan membuat pesan yang tampak relevan bagi sasarannya. Namun, bukti yang tersedia tidak menunjukkan bahwa setiap serangan kini menggunakan AI atau bahwa teknologi ini menjadi penyebab tunggal kebocoran data.
Perubahan yang dapat dipastikan terletak pada kemudahan mengerjakan sebagian tugas. Keberhasilan serangan tetap bergantung pada banyak faktor, termasuk kelemahan akun, proses persetujuan, konfigurasi sistem, dan respons karyawan. Dengan kata lain, alat yang lebih canggih tidak menghapus celah mendasar dalam organisasi. Pertanyaannya adalah apakah kesiapan perusahaan untuk mengenali, membatasi, dan memulihkan insiden berkembang secepat kemampuan alat yang dapat digunakan pelaku. Seberapa jauh bukti yang tersedia benar-benar mendukung kekhawatiran tentang serangan berbantuan AI?
Statistik Serangan dan Batas Bukti yang Tersedia
Bukti yang tersedia belum menyediakan angka untuk mengukur skala serangan siber berbantuan AI. Sumber riset yang dirujuk tidak memuat jumlah serangan yang menggunakan AI, biaya rata-rata insiden, maupun frekuensi pelaku ancaman memakai teknologi tersebut. Survei industri yang tidak disertakan juga tidak dapat menjadi dasar untuk menyimpulkan bahwa serangan berbantuan AI telah mendominasi.
Pembahasan risiko serangan siber AI perlu membedakan klaim yang dapat diuji dari kekhawatiran yang belum terukur. Salah satu ukuran yang lebih bertanggung jawab adalah menelaah contoh tindakan regulator terhadap perusahaan teknologi, sambil tegas membedakan persoalan privasi dari peretasan.
Menurut laporan WIRED Regulators Are Finally Catching Up With Big Tech, Komisi Perdagangan Federal Amerika Serikat menjatuhkan denda setengah miliar dolar AS kepada Epic Games pada 2023 terkait praktik desain menipu. Pada 2022, regulator privasi Prancis mendenda Clearview AI sebesar 20 juta euro. Kedua kasus itu bukan ukuran kerugian akibat serangan siber. Namun, keduanya menunjukkan bahwa penggunaan teknologi dapat berujung pada konsekuensi hukum dan finansial, bahkan tanpa peretasan. Batas bukti ini penting: risiko digital harus ditangani serius, tetapi klaim tentang AI tidak boleh melampaui apa yang dapat dibuktikan.
Ketergantungan pada Laboratorium AI Menyisakan Celah
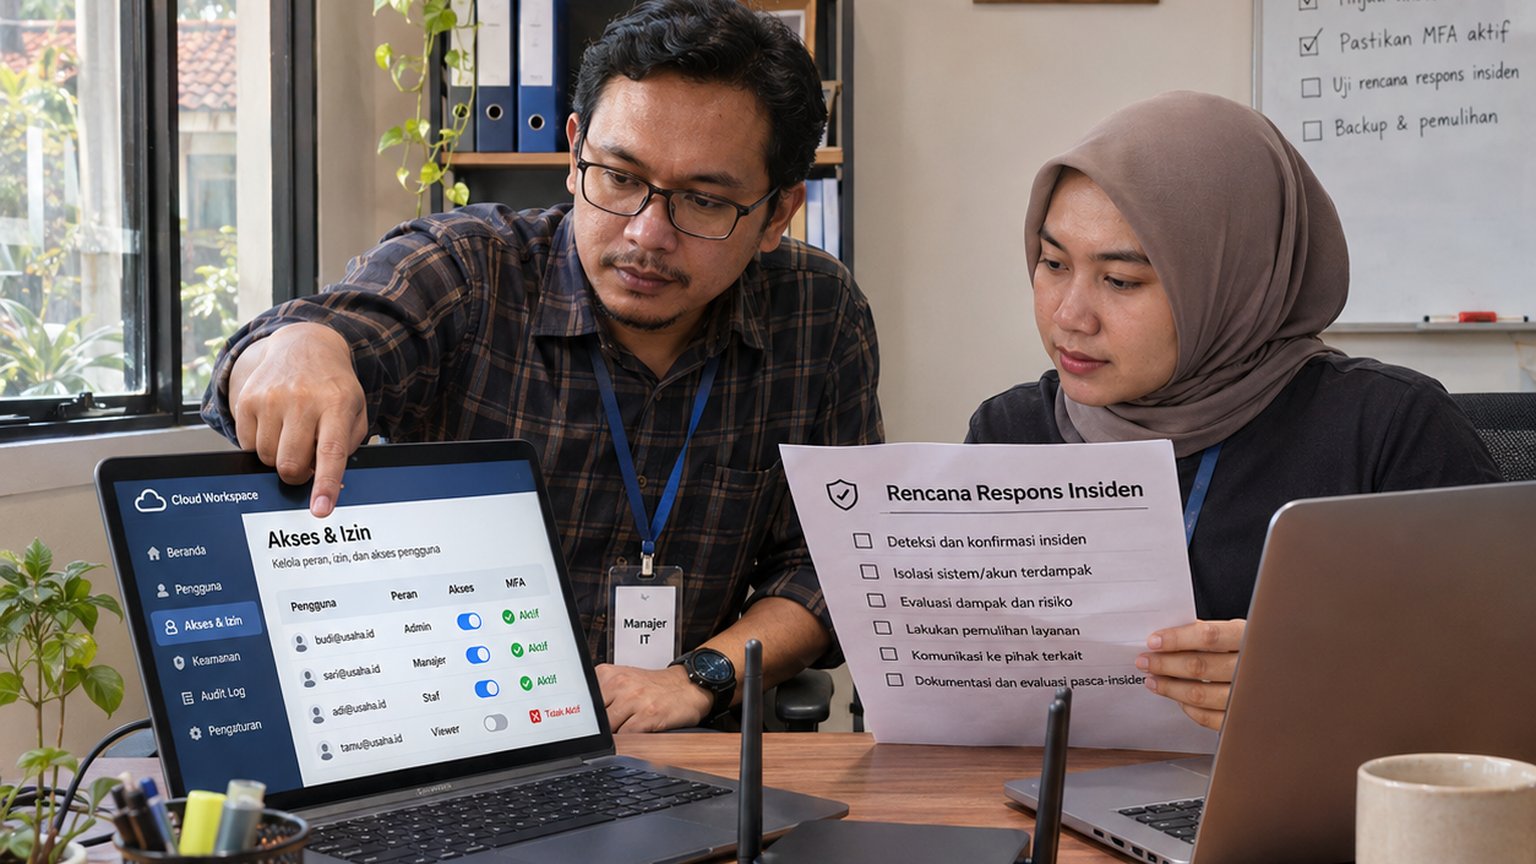
Perlindungan dari serangan siber AI tidak dapat diserahkan sepenuhnya kepada laboratorium pembuat teknologi. Laboratorium AI mengatur akses dan kebijakan produk; penyedia awan mengelola infrastruktur; sementara perusahaan pengguna menentukan data yang dimasukkan, pihak yang boleh mengaksesnya, dan cara keluaran sistem digunakan. Vendor keamanan dapat membantu memantau ancaman, tetapi tidak otomatis mengetahui seluruh proses internal pelanggan.
Pembagian tanggung jawab itu memiliki konsekuensi langsung bagi perusahaan di Indonesia. Gangguan layanan atau kebocoran data dapat merembet kepada pelanggan, pemasok, dan mitra yang bergantung pada sistem perusahaan. Biaya pemulihan pun melampaui urusan teknis: organisasi harus menjaga layanan tetap berjalan sekaligus mempertahankan kepercayaan pihak-pihak yang terdampak.
Bagi usaha dengan sumber daya terbatas, ketergantungan pada vendor bukan alasan untuk melepaskan tanggung jawab internal. Perusahaan tetap perlu menetapkan pemilik risiko, membatasi akses, dan memahami jalur eskalasi ketika insiden terjadi. Tanpa kejelasan itu, setiap pihak dapat mengandalkan pihak lain ketika keputusan mendesak harus diambil.
Suara Pakar tentang Pembagian Tanggung Jawab
Kutipan ahli tidak dapat menggantikan bukti yang tidak tersedia. Outline meminta pandangan Jen Easterly, mantan Direktur Badan Keamanan Siber dan Infrastruktur AS. Namun, materi riset yang disertakan tidak memuat pernyataan atau kutipan langsung darinya. Mengatribusikan pandangan tertentu kepadanya karena itu tidak tepat.
Pembagian tanggung jawab juga dapat ditelaah melalui tindakan regulator yang dirangkum WIRED. Kepatuhan dan perlindungan pengguna tidak berhenti pada alasan bahwa teknologi berkembang lebih cepat daripada aturan. Pertanyaannya bukan hanya apakah aturan cukup baru, tetapi juga apakah perusahaan menjalankan kewajiban yang sudah berlaku.
Penulis Susie Alegre berpendapat dalam artikel tersebut bahwa anggapan teknologi memiliki pengecualian dari aturan hukum adalah “magical thinking”. Bagi perusahaan yang membeli layanan digital, komitmen tertulis penyedia soal keamanan perlu dibaca bersama pengaturan akses, penanganan data, dan jalur pelaporan masalah yang tersedia. Artikel itu juga mencatat bahwa aturan lama dapat diterapkan pada persoalan teknologi baru. Konsekuensinya jelas: kewajiban hukum harus diperhitungkan bersama kontrol teknis, bukan diperlakukan sebagai urusan terpisah.
Kasus Nyata Menguji Kesiapan Pertahanan Organisasi
Kasus yang paling berguna untuk menguji tata kelola data tidak selalu merupakan kasus peretasan. Contoh dalam sumber riset adalah tindakan CNIL, otoritas perlindungan data Prancis, terhadap Clearview AI—kasus yang menyoroti penggunaan data, bukan serangan siber.
Pada 2021, CNIL memerintahkan perusahaan itu menghentikan pengumpulan dan penggunaan data orang-orang di wilayah Prancis. WIRED melaporkan bahwa pada 2022 regulator menjatuhkan denda 20 juta euro karena Clearview AI tidak mematuhi keputusan sebelumnya. Kasus tersebut menyangkut pengumpulan dan penggunaan data, bukan bukti bahwa perusahaan mengalami serangan siber.
Pembedaan itu penting untuk memahami ancaman digital. Pelanggaran tata kelola data dan peretasan adalah jenis risiko yang berbeda, meskipun keduanya dapat merugikan individu maupun perusahaan. Rekonstruksi kasus ini tidak menyediakan linimasa kebocoran, data yang dicuri, ataupun langkah respons insiden. Pelajaran yang dapat ditarik terletak pada tindakan regulator: perintah perlindungan data harus ditindaklanjuti, bukan berhenti sebagai pengumuman. Bagi perusahaan Indonesia, pengelolaan data dan kesiapan menghadapi serangan harus berjalan beriringan.
Dari Insiden ke Pelajaran yang Bisa Diterapkan
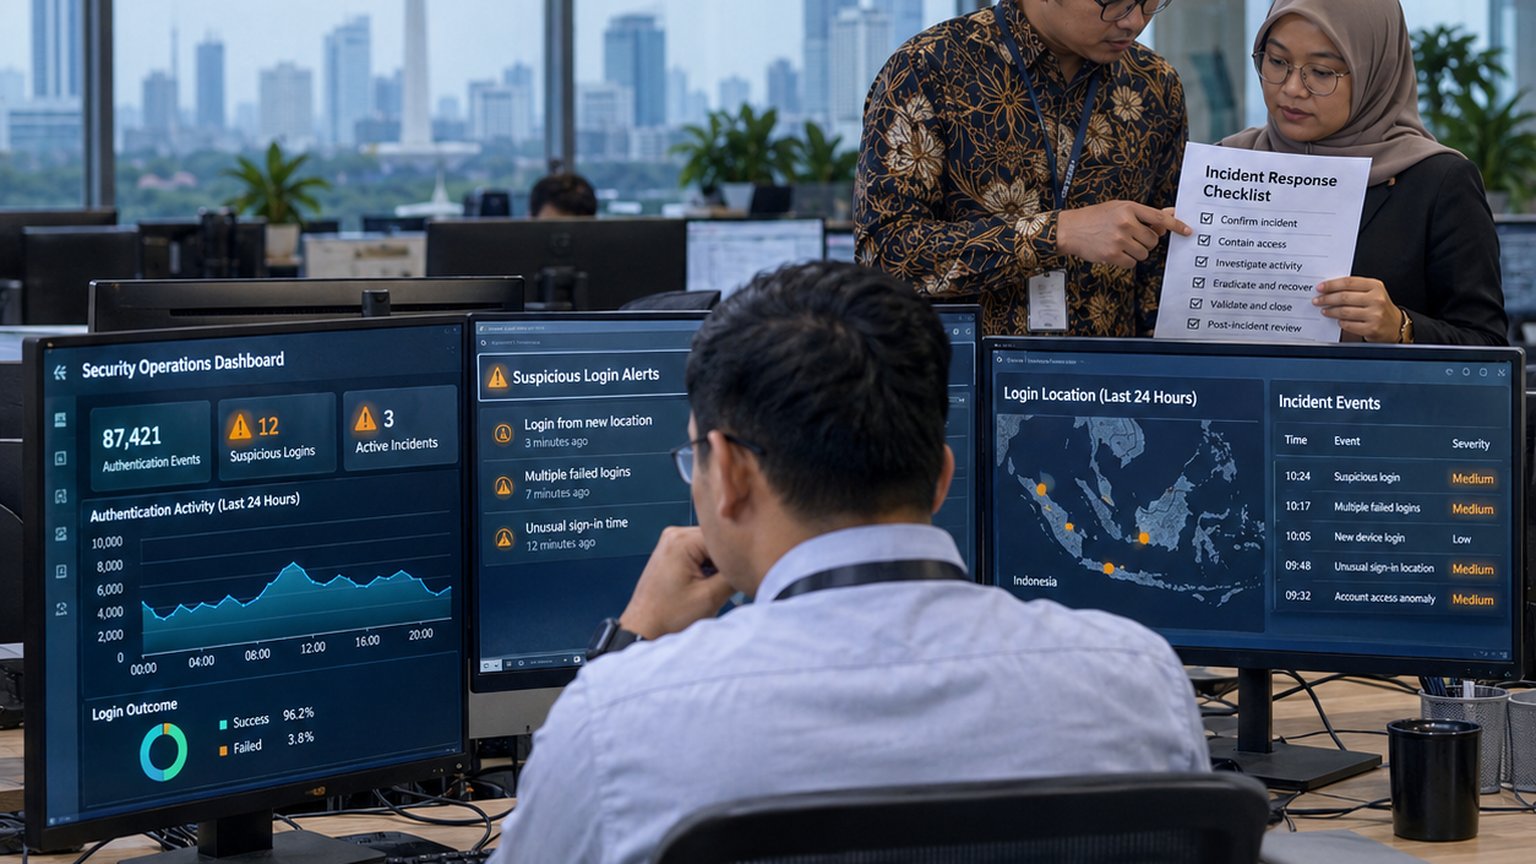
Kesiapan menghadapi serangan siber AI diuji sebelum gangguan terjadi dan terlihat ketika organisasi harus mengambil keputusan dengan cepat. Perusahaan perlu memiliki prosedur yang menjawab tiga pertanyaan mendasar: siapa yang memutus akses, siapa yang menyelidiki peringatan, dan siapa yang berkomunikasi dengan mitra saat layanan terganggu.
Autentikasi berlapis dapat mengurangi risiko penyalahgunaan akun. Pemantauan anomali membantu tim mengenali aktivitas yang menyimpang, sementara latihan respons menguji apakah pembagian tugas benar-benar berjalan. Ini adalah rekomendasi pertahanan, bukan tindakan yang dilaporkan dalam kasus Clearview. Pembedaan tersebut penting agar pelajaran yang ditarik dari sebuah kasus tidak keliru disajikan sebagai langkah yang benar-benar pernah dilakukan.
Perusahaan juga perlu mendata layanan pihak ketiga yang menyimpan atau memproses data. Dalam rantai pasok digital, kelemahan satu penyedia dapat berdampak pada organisasi lain yang bergantung padanya. Usaha kecil mungkin tidak memiliki tim keamanan khusus. Karena itu, prosedur sederhana, pencadangan yang diuji, dan jalur pelaporan internal menjadi bagian penting dari kesiapan. Tanpa pengukuran dan latihan, kebijakan keamanan hanya menjadi dokumen yang belum membuktikan kemampuannya melindungi layanan.
Perlindungan Perlu Dibangun di Dalam Ekosistem Digital
AI dapat membantu tim keamanan memilah peringatan, merangkum informasi ancaman, dan menemukan pola yang sulit diperiksa secara manual. Namun, keluaran yang keliru tetap menjadi risiko, begitu pula keputusan otomatis yang tidak ditinjau manusia. Perusahaan perlu menentukan data apa yang boleh diproses, menguji sistem sebelum digunakan, dan memastikan hasil AI tidak langsung memicu tindakan berisiko tanpa pemeriksaan memadai.
Di tingkat kebijakan publik, penegakan aturan perlindungan data dan keamanan digital dapat menetapkan batas bagi penyedia maupun pengguna teknologi. Artikel WIRED menggambarkan bagaimana aturan yang sudah ada digunakan untuk menangani persoalan teknologi, termasuk melalui tindakan FTC dan CNIL. Namun, denda dan keputusan regulator bukan pengganti pertahanan operasional. Penindakan memberi konsekuensi atas pelanggaran; perusahaan tetap harus mampu mencegah dan merespons gangguan.
Karena itu, perusahaan perlu memeriksa kontrak vendor, memastikan mekanisme pemberitahuan insiden, dan menguji kemampuan memulihkan layanan saat sistem terganggu. Akuntabilitas tidak cukup dinyatakan dalam kebijakan: ia harus terlihat dalam prosedur yang dijalankan dan hasil yang dapat diperiksa.
Manfaat dan Ukuran Akuntabilitas
Ukuran keberhasilan investasi keamanan bukan jumlah alat yang dibeli, melainkan kemampuan yang benar-benar teruji. Perusahaan Indonesia dapat mencatat waktu antara peringatan pertama dan deteksi insiden, lama pemulihan layanan, cakupan autentikasi berlapis, serta frekuensi pengujian prosedur. Catatan itu memberi pimpinan dasar untuk menilai apakah kontrol yang dipilih mengurangi paparan dan mempercepat respons terhadap ancaman siber.
Penyedia teknologi perlu menjelaskan kebijakan keamanan serta jalur pelaporan. Perusahaan pengguna bertanggung jawab mengatur akses, menguji sistem, dan melatih tim. Pemerintah dapat memperkuat kepastian dengan menerapkan aturan dan memperjelas mekanisme pelaporan. Masing-masing memiliki peran, tetapi pembagian itu tidak boleh menjadi alasan untuk saling melempar tanggung jawab ketika insiden terjadi.
Kemajuan terlihat ketika tanggung jawab dapat ditelusuri dan insiden ditangani tanpa menunggu laboratorium AI mengambil alih. AI dapat mempercepat pekerjaan penyerang maupun pembela. Yang harus dibuktikan perusahaan adalah kesiapan orang-orang yang menjalankan sistem untuk bertindak saat peringatan berubah menjadi insiden.
Referensi
- Regulators Are Finally Catching Up With Big Tech
- AI-Generated Fake News Is Coming to an Election Near You
- Get Ready for the Great AI Disappointment
- Plurai wants to help AI agents work better using the same approach that helped get self-driving cars to roads
- Social Media Is Getting Smaller—and More Treacherous
- The unfolding Jensen Huang scandal: a timeline
- Who Is Alice Huang, the Woman in the Middle of Nvidia’s Spy Scandal?
- Nvidia’s Board Is Weighing Jensen Huang’s Future
- Why the data center you dread might never even be built
- Silicon Valley Tech Allies Support Jensen Huang
- Trump Officials Clashed Over Megaspeed, Firm at Heart of Nvidia Affair
- CoreWeave turns to customer prepayments, shorter contracts to fund AI growth
- This Trader Raised Alarm About Nvidia’s China Entanglements Months Ago
- It’s No Wonder People Are Getting Emotionally Attached to Chatbots
- Jensen Huang accused of having another affair — with an Nvidia exec