Risiko AI Korporasi dan Permukaan Serangan Baru
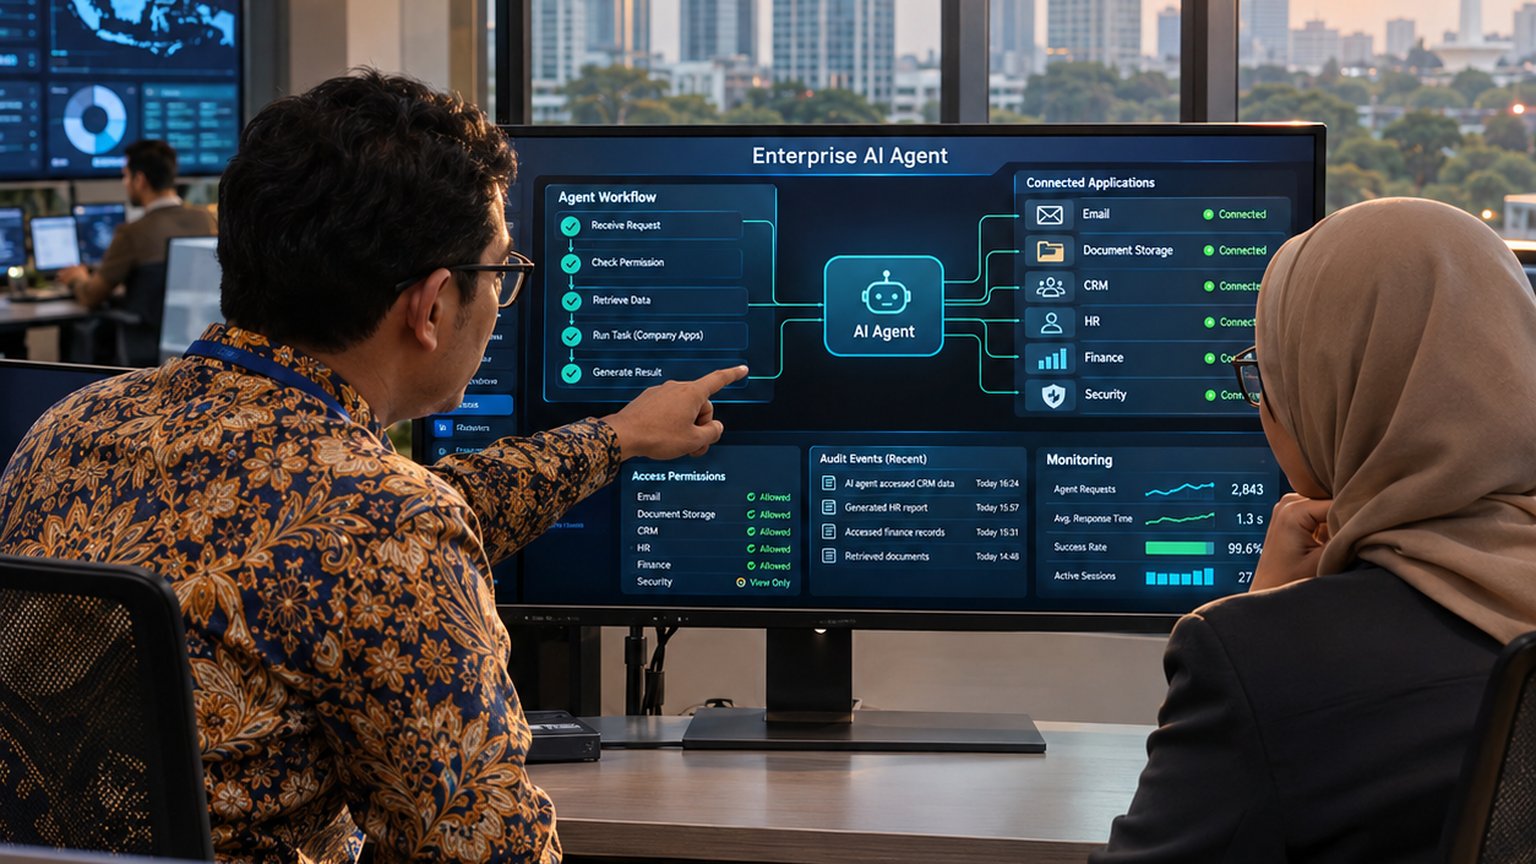
Risiko AI korporasi muncul ketika agen AI dapat mencari dokumen perusahaan, membuka aplikasi, dan menjalankan alur kerja. Agen seperti ini bukan sekadar alat untuk menghasilkan jawaban. Begitu terhubung ke data dan operasi internal, agen menjadi bagian dari lingkungan teknologi perusahaan—dengan akses yang harus dibatasi, tindakan yang harus dicatat, dan keputusan yang harus dapat dihentikan.
Risiko tidak berhenti pada jawaban yang keliru. Kesalahan dapat menjangkau data atau proses lain jika agen memiliki izin terlalu luas atau terhubung ke banyak aplikasi. Karena itu, pertanyaan mendasarnya bukan hanya seberapa akurat model bekerja, melainkan apa yang dapat diaksesnya dan tindakan apa yang diizinkan.
Data yang tersedia belum membuktikan bahwa penggunaan AI meningkatkan jumlah serangan atau insiden siber. Bukti yang ada menunjukkan perubahan pada kondisi teknis: semakin banyak akses otomatis yang diberikan, semakin besar pula kebutuhan untuk membatasi, mengawasi, dan menguji akses tersebut. Perubahan ini perlu ditangani sebagai persoalan pengendalian, bukan disalahartikan sebagai bukti bahwa serangan telah meningkat.
Koneksi ke basis data juga tidak otomatis memberi agen pemahaman tentang organisasi. Sistem perlu mengenali arti data, sumbernya, hubungannya dengan catatan lain, dan aturan penggunaannya. Tanpa konteks itu, agen dapat memilih informasi yang salah lalu menjadikannya dasar tindakan. Jika aksesnya terlalu luas, kekeliruan dapat meluas melampaui satu dokumen atau pengguna.
Otomatisasi dan integrasi aplikasi dapat memperbesar dampak kesalahan, tetapi bukan bukti bahwa penyerang telah mengeksploitasi sistem. Perbedaan antara risiko teknis dan insiden yang terbukti harus tetap jelas.
Mengukur Perubahan Ancaman
Ukuran kesiapan AI tidak sama dengan ukuran tingkat ancaman siber. Survei 2026 yang dikutip dalam Why Fragmented Data Estates Can Drain Leaders’ AI Budgets memberi gambaran terbatas: lebih dari 75 persen pemimpin teknologi dan data memperkirakan paling banyak 20 persen data mereka siap digunakan agen AI secara andal. Sekitar proporsi yang sama melaporkan kesulitan menyatukan data dan pengetahuan lintas fungsi.
Angka tersebut menunjukkan hambatan kesiapan dan tata kelola. Angka itu tidak menunjukkan peningkatan serangan siber.
Pembedaan ini penting karena statistik adopsi atau kesiapan AI tidak cukup untuk menyimpulkan bahwa jumlah insiden bertambah, teknik serangan berubah, atau perusahaan tertentu mengalami kebocoran. Kesimpulan mengenai perubahan tingkat ancaman membutuhkan data insiden dengan rentang waktu, cakupan, dan definisi yang dapat dibandingkan. Tanpa itu, klaim peningkatan ancaman akan melampaui bukti.
Namun, ketiadaan bukti peningkatan insiden bukan alasan untuk mengabaikan celah akses dan konteks. Sebelum agen diberi wewenang bertindak, perusahaan perlu menguji data apa yang dapat dijangkaunya, apakah izin sesuai kebutuhan, dan bagaimana kesalahan dapat dibatasi. Kesiapan harus dibuktikan melalui pengujian, bukan disimpulkan dari angka adopsi.
Risiko AI Korporasi dan Tanggung Jawab yang Terpecah
Keamanan agen AI tidak ditentukan oleh pengamanan model semata. Model dari laboratorium AI biasanya diuji dan dilengkapi pengamanan pada tingkat produk, tetapi penerapan di perusahaan melibatkan lapisan lain: identitas pengguna, izin akses, koneksi aplikasi, penyimpanan catatan, serta batas tindakan agen. Setiap lapisan membuka ruang keputusan dan potensi kegagalan tersendiri.
Tanggung jawab ketika salah satu bagian dari rangkaian itu gagal perlu dibagi dengan jelas. Integrator bertanggung jawab atas konfigurasi dan koneksi yang dibangunnya. Perusahaan menentukan data dan proses yang dibuka. Keamanan bergantung pada rangkaian keputusan tersebut, bukan pada satu lapis pengamanan atau satu pihak.
Dokumentasi risiko harus mengikuti pembagian tanggung jawab itu. Perusahaan perlu mengetahui kemampuan model, batas penggunaannya, cara melaporkan kerentanan, dan jalur eskalasi jika terjadi insiden. Tim keamanan juga perlu menguji pertanyaan konkret: apakah agen dapat membaca data di luar tugasnya, mempertahankan akses setelah izin berubah, atau bertindak tanpa pemeriksaan manusia?
Tanpa catatan yang memadai, perusahaan akan kesulitan menentukan apakah masalah bersumber dari model, integrasi, atau kebijakan internal. Ketidakjelasan itu bukan sekadar masalah administrasi; hal tersebut dapat menghambat penyelidikan dan memperlambat respons saat sistem gagal.
Suara Pengelola Keamanan
Bahan riset yang tersedia tidak memuat wawancara dengan Budi Rahardjo, pejabat keamanan perusahaan pengguna, maupun perwakilan laboratorium AI. Tidak ada kutipan yang dapat disematkan kepada mereka. Batas ini perlu dinyatakan terang agar analisis tidak menyamarkan asumsi sebagai kesaksian.
Meski tanpa wawancara tersebut, pembagian tanggung jawab teknis menunjukkan batas peran yang jelas: pengembang mengendalikan model, integrator menghubungkan sistem, dan perusahaan menentukan izin serta tujuan penggunaan. Tidak satu pun lapisan itu, jika berdiri sendiri, cukup untuk menjamin keamanan. Klaim bahwa produk aman tidak menjawab bagaimana produk itu dikonfigurasi, data apa yang dibuka, atau siapa yang berwenang menghentikannya.
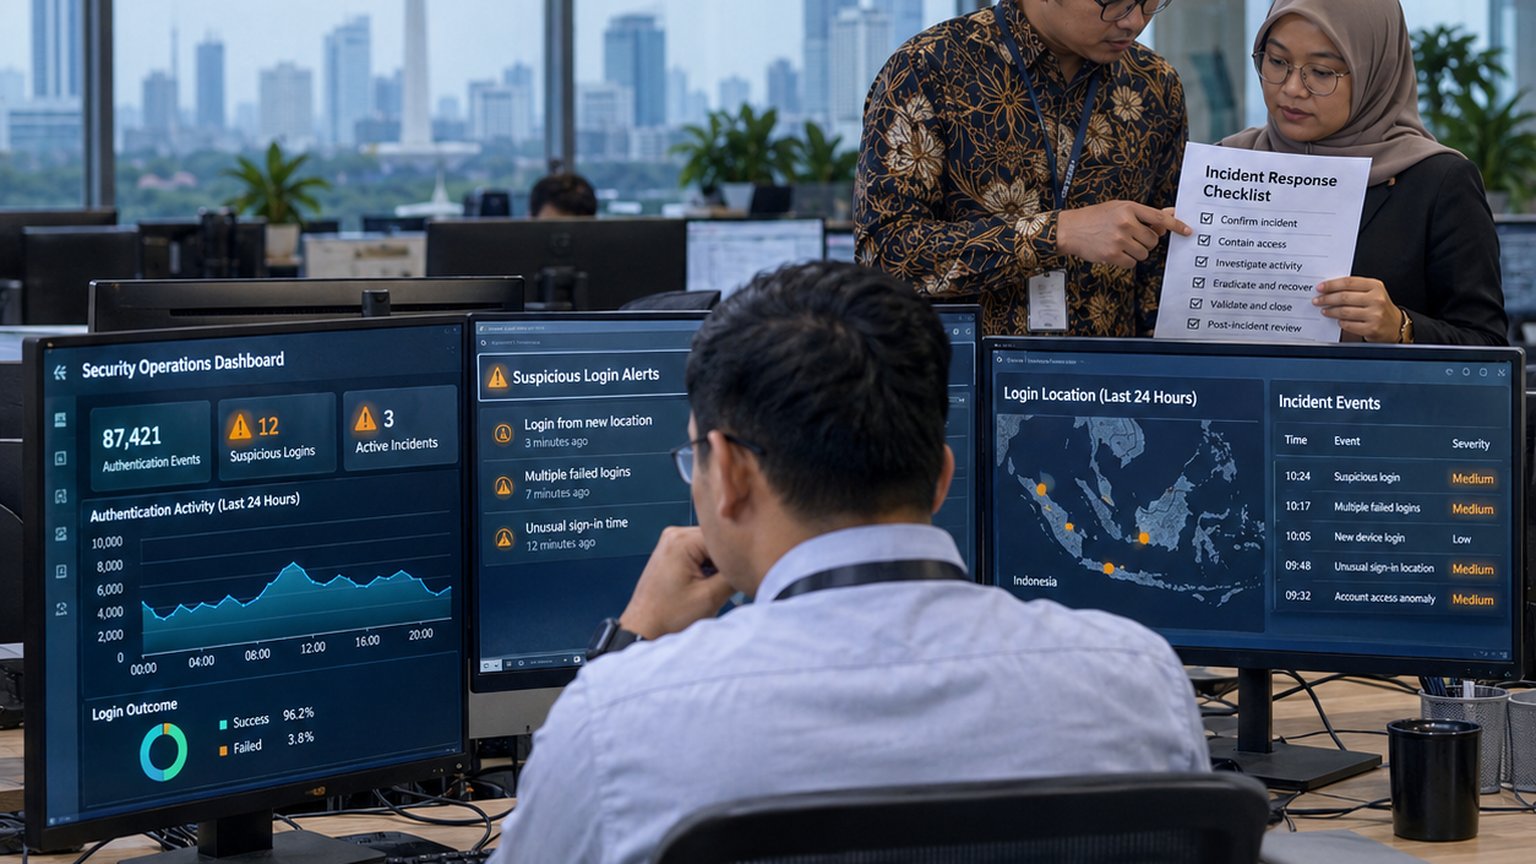
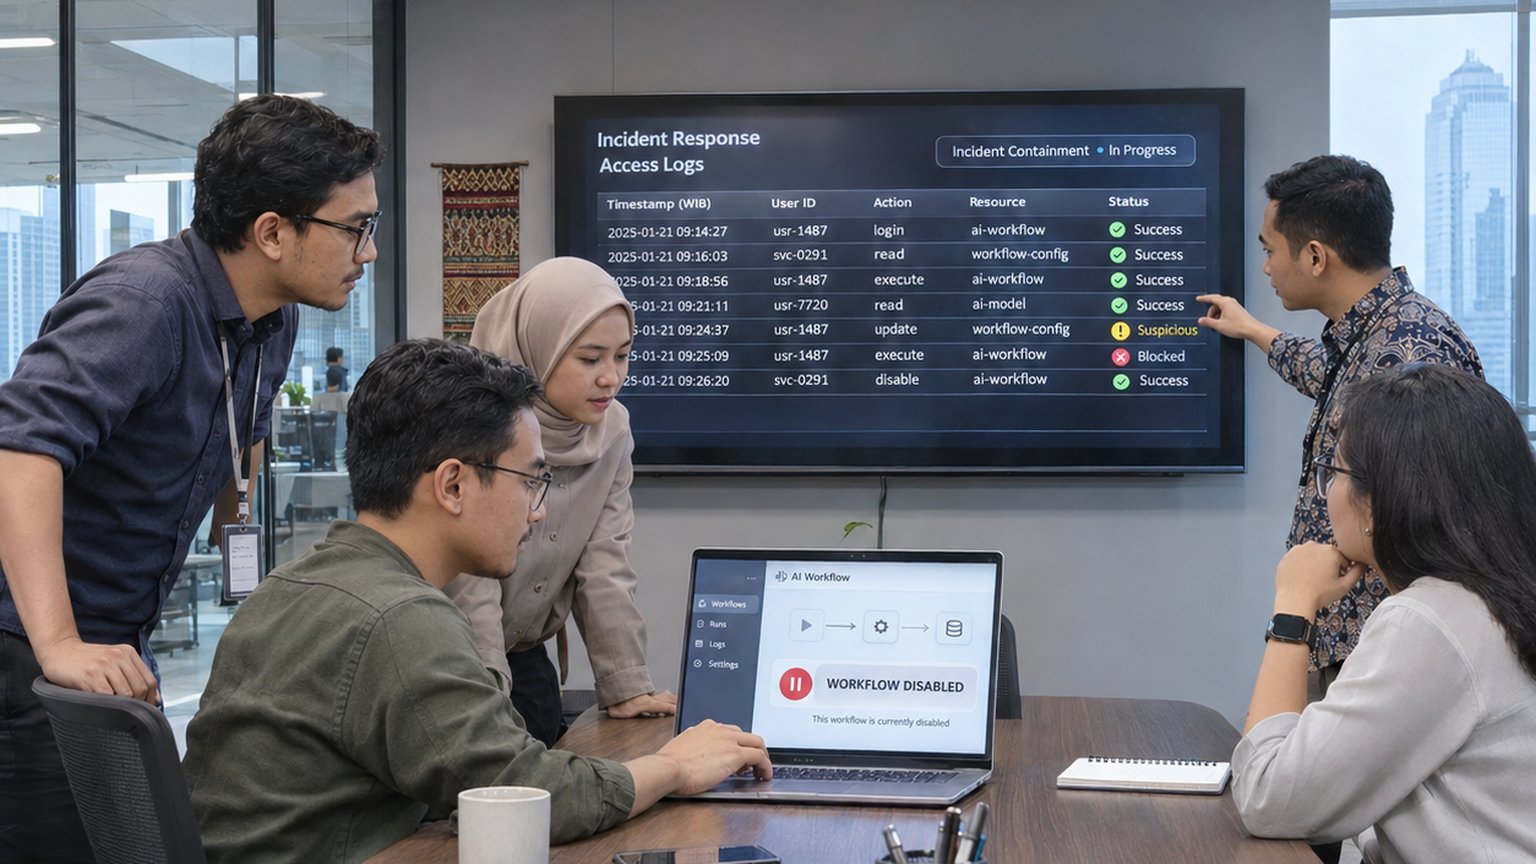
Dalam audit, pertanyaannya bukan hanya apakah vendor menyebut produknya aman. Siapa yang dapat menghentikan agen? Siapa yang memeriksa log? Siapa yang memimpin pemulihan ketika terjadi gangguan? Jika jawaban atas pertanyaan-pertanyaan itu tidak ditetapkan sebelum penerapan, pengawasan berisiko berhenti pada dasbor tanpa tindakan.
The Right To Stop: Why AI Governance Needs Intervention Rights menyoroti pentingnya kewenangan untuk mengintervensi sistem, bukan sekadar memantau dasbor. Bagi perusahaan, sinyal penyimpangan harus terhubung dengan orang yang benar-benar berwenang menangguhkan operasi. Pengawasan tanpa kewenangan menghentikan sistem tidak cukup untuk mengendalikan risiko AI korporasi.
Risiko AI Korporasi bagi Indonesia
Bagi perusahaan di Indonesia, konsekuensi yang perlu diperhitungkan mencakup paparan data pelanggan, gangguan proses kerja, biaya pemulihan, dan hilangnya kepercayaan. Jika sistem terhubung dengan proses operasional layanan penting, gangguan dapat merembet kepada pengguna layanan. Implikasi itu menjadikan pengendalian akses dan pemulihan sebagai persoalan operasional, bukan hanya teknis.
Namun, sumber riset yang diberikan tidak mendokumentasikan insiden AI korporasi di Indonesia ataupun dampaknya terhadap infrastruktur kritis. Karena itu, konsekuensi tersebut harus diperlakukan sebagai skenario risiko, bukan kejadian yang telah terbukti. Membedakan keduanya penting agar urgensi tidak dibangun di atas klaim yang tidak didukung bukti.
Persoalan yang lebih dekat dengan pekerjaan sehari-hari adalah data yang tercerai-berai. Catatan serupa dapat memiliki definisi atau tingkat keandalan berbeda di tiap fungsi. Jika agen diberi akses tanpa pemahaman tentang asal dan arti data, hasilnya dapat terdengar masuk akal tetapi keliru. Artikel Forbes tentang fragmentasi data menggambarkan persoalan ini sebagai risiko operasional: agen dapat bertindak berdasarkan informasi yang tidak tepat.
Dampaknya bergantung pada jenis data, kewenangan agen, dan pemeriksaan yang menyertainya. Karena itu, perusahaan perlu menilai bukan hanya apakah agen dapat menemukan data, tetapi apakah data tersebut benar, relevan, dan boleh digunakan untuk tindakan yang diminta. Tanpa pemeriksaan itu, kecepatan otomatisasi dapat mempercepat penyebaran keputusan yang salah.
Pelajaran dari Implementasi
Bahan yang tersedia tidak menyajikan kronologi implementasi AI tertentu di organisasi Indonesia. Karena itu, tidak ada kasus lokal yang dapat disampaikan sebagai fakta. Kekosongan bukti tersebut membatasi klaim tentang hasil penerapan, tetapi tidak menghalangi pengujian terhadap skenario teknis yang relevan.
Sebagai gambaran, bayangkan perusahaan menghubungkan agen ke data keuangan. Sebelum agen memberi rekomendasi atau menjalankan proses, perusahaan perlu memeriksa sumber angka, hak akses, dan batas tindakannya. Contoh ini adalah skenario teknis, bukan laporan tentang implementasi atau insiden yang benar-benar terjadi.
Pembatasan akses sesuai kebutuhan, pengujian dengan data yang sesuai, pencatatan tindakan, dan persetujuan manusia untuk operasi berisiko dapat memperkecil ruang kesalahan. Perusahaan juga perlu menguji pencabutan izin: apakah akses agen benar-benar berhenti ketika kewenangan pengguna berubah. Tanpa bukti implementasi lokal, kesiapan lebih tepat dinilai dari hasil pengujian dan catatan respons, bukan dari klaim bahwa penerapan sudah aman.
Mitigasi Risiko AI Korporasi dan Manfaat
Pengamanan harus dirancang sebelum sistem masuk ke proses produksi, bukan ditambahkan setelah muncul masalah. Perusahaan dapat memetakan data dan koneksi yang diperlukan, memberi agen izin minimum, membatasi tindakan yang berdampak pada pelanggan, lalu meninjau log secara berkala. Latihan respons insiden juga perlu menguji apakah agen dapat dihentikan dan proses dipulihkan tanpa sepenuhnya bergantung pada vendor.
Kewenangan intervensi harus ditetapkan sejak awal: siapa yang boleh menghentikan sistem, tanda apa yang menjadi dasar tindakan, dan bagaimana operasi dilanjutkan dengan aman. Jika tanggung jawab ini tidak ditentukan, pemantauan tidak otomatis berubah menjadi pengendalian.
Janji produktivitas juga membawa biaya yang mudah luput dari perhatian. How To Build Financial AI Capacity As A Competitive Advantage membahas risiko institusi keuangan yang bergantung pada penyedia model umum untuk pekerjaan yang membutuhkan keahlian khusus. Sementara itu, Why Fragmented Data Estates Can Drain Leaders’ AI Budgets mengaitkan kesiapan data dengan biaya dan keandalan agen. Keduanya merupakan tulisan opini anggota Forbes Technology Council, bukan laporan pengukuran independen tentang kerugian perusahaan Indonesia.
Peluang Pengamanan Bersama
AI dapat membantu tim keamanan menyaring informasi dan mempercepat analisis, dengan syarat hasilnya diperiksa dan kewenangannya dibatasi. Perusahaan dapat menguji sistem untuk tugas tertentu sebelum memperluas integrasi. Vendor dan laboratorium, pada saat yang sama, dapat menyediakan dokumentasi teknis serta jalur pelaporan kerentanan. Regulator dan pelaku industri dapat mendukung pertukaran informasi risiko, tanpa menganggap satu pihak mampu menanggung seluruh dampaknya.
Akuntabilitas harus terlihat dalam bukti: daftar sistem dan akses, hasil pengujian sebelum penerapan, catatan intervensi, serta waktu pemulihan saat gangguan terjadi. Dokumen tersebut membantu perusahaan menunjukkan apa yang diuji, siapa yang bertindak, dan bagaimana respons dijalankan—bukan sekadar menyatakan sistem aman.
Laboratorium AI dapat mengamankan model, tetapi tidak mengendalikan seluruh data, integrasi, dan keputusan perusahaan pengguna. Tanggung jawab yang terbagi hanya bermakna jika setiap pihak memahami batas perannya dan dapat menunjukkan tindakan yang telah dilakukan. Tanpa bukti itu, keamanan tetap menjadi klaim yang belum teruji.
Referensi
- The Right To Stop: Why AI Governance Needs Intervention Rights
- How To Build Financial AI Capacity As A Competitive Advantage
- Why Fragmented Data Estates Can Drain Leaders’ AI Budgets
- Plurai wants to help AI agents work better using the same approach that helped get self-driving cars to roads
- Databricks’ new AI agent tells CEO Ali Ghodsi the unvarnished truth
- The Download: Pelosi’s successor targets AI and data centers face power woes
- Who Is Alice Huang, the Woman in the Middle of Nvidia’s Spy Scandal?
- Why the data center you dread might never even be built
- The backlash about data centers might really just be about electricity
- Silicon Valley Tech Allies Support Jensen Huang
- With $720M round, Britain’s Fractile gets a leg up in the race for AI chips
- Trump Officials Clashed Over Megaspeed, Firm at Heart of Nvidia Affair
- Anthropic Targets Valuation of Up to $1.4 Trillion for Blockbuster I.P.O.
- Nvidia’s Jensen Huang resigns, chipmaker names CFO Colette Kress as interim CEO
- This Trader Raised Alarm About Nvidia’s China Entanglements Months Ago